Detector de estafas por SMS, email y phishing — comprueba si un mensaje es fraude

Motor forense activo · +40 señales

¿Has recibido un mensaje sospechoso?

Pega el texto a la izquierda. ORTSLAB analiza origen, enlaces, identidad del remitente y patrones de fraude — en segundos.

👤
Ciudadanos

SMS del banco, Correos o DGT. Sabe en 10 segundos si es una estafa.

⚖️
Abogados y peritos

Informe pericial descargable con evidencias técnicas y puntuación forense.

🏢
Empresas

Phishing dirigido, dominios de proveedores y suplantación corporativa.

SPF / DKIM / DMARC Redirecciones encubiertas Alias SMS VirusTotal API Antigüedad dominio Homoglifos Unicode PDF forense Quishing QR Informe pericial
GRATUITO · SIN REGISTRO · SIN ALMACENAMIENTO

Detecta si un SMS, email o WhatsApp es una estafa — análisis en segundos

ORTSLAB es un motor de análisis forense de mensajes digitales desarrollado por un perito informático judicial. Pega el texto de cualquier SMS, correo electrónico o mensaje de WhatsApp sospechoso y el motor analiza más de 40 señales de fraude: el origen real del remitente, los enlaces ocultos, la autenticidad del dominio y los patrones de lenguaje que usan los estafadores. Sin registro, sin almacenamiento de datos, sin instalar nada.

¿Para qué sirve el detector de estafas por SMS y phishing?

Cada día millones de españoles reciben mensajes fraudulentos haciéndose pasar por su banco, por Correos, por la DGT o por servicios como Netflix o Amazon. Estos mensajes — conocidos como phishing (por email) o smishing (por SMS) — buscan que hagas clic en un enlace falso o que facilites tus datos personales y bancarios.

ORTSLAB analiza el mensaje en tiempo real y determina con precisión si es legítimo o una estafa, explicando exactamente qué señales ha detectado. Si el resultado confirma el fraude, puedes descargar un informe pericial con validez para presentar ante las autoridades o en un proceso judicial.

Estafas por SMS y email más habituales en España

  • SMS falso de tu banco — Santander, BBVA, CaixaBank, ING — avisando de un cargo sospechoso o bloqueo de cuenta.
  • Email de Correos con un paquete retenido que pide pagar gastos de aduana.
  • SMS de la DGT con una multa pendiente y un enlace para pagarla.
  • Email de Hacienda prometiendo una devolución o amenazando con una inspección.
  • Mensaje de Amazon o Netflix pidiendo que actualices tu método de pago.
  • WhatsApp de un familiar desde un número desconocido pidiendo dinero urgente.
  • Ofertas de trabajo o premios que piden datos personales o un pago previo.
  • Facturas o adjuntos PDF con código malicioso que se activa al abrirlos.

¿Cómo funciona el análisis forense de mensajes?

El motor forense de ORTSLAB verifica en tiempo real la autenticidad del remitente (SPF, DKIM, DMARC), comprueba si los enlaces redirigen a dominios fraudulentos, consulta la reputación del dominio en bases de datos internacionales de amenazas (VirusTotal) y analiza la antigüedad del dominio mediante RDAP. También detecta técnicas avanzadas de evasión como homoglifos Unicode, dominios recién registrados y códigos QR maliciosos.

El resultado incluye una puntuación forense, un veredicto claro (desde Confiable hasta Peligro) y una lista detallada de las evidencias encontradas. Los profesionales pueden exportar el informe en PDF con formato pericial.

¿Qué hago si verifico que el mensaje es una estafa?

No respondas, no hagas clic en ningún enlace y no llames a ningún número que aparezca en el mensaje. Si ya has facilitado datos bancarios, contacta inmediatamente con tu banco. Puedes denunciar la estafa ante la Policía Nacional, la Guardia Civil o el INCIBE a través del teléfono gratuito 017.

Si necesitas documentar el fraude para una denuncia formal o un proceso judicial, solicita un informe pericial firmado por Oscar Orts, perito informático judicial colegiado.
Observatorio Técnico ORTSLAB

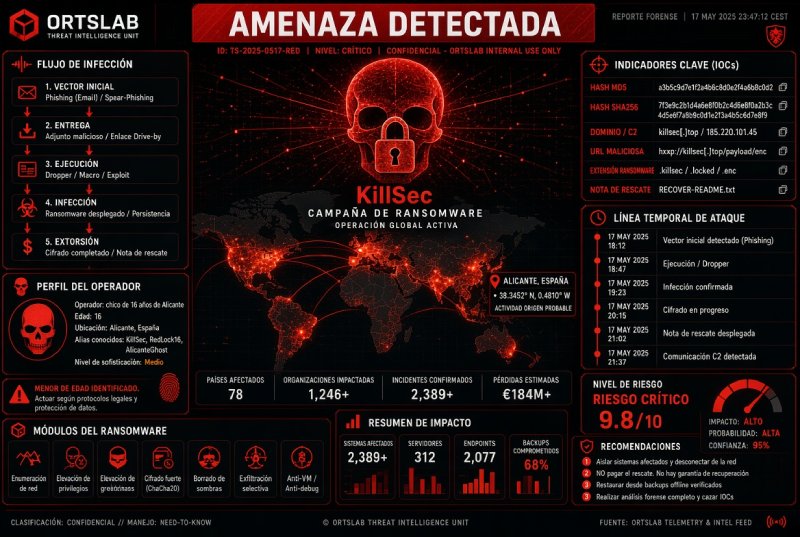
KillSec: el ransomware mundial que dirigía un chico de 16 años desde Alicante
Article
KillSec: el ransomware mundial que dirigía un chico de 16 años desde Alicante

Durante más de un año, un grupo de ransomware llamado KillSec extorsionó a empresas en todo el mundo: les robaba datos, ...

03/10/2026Leer →
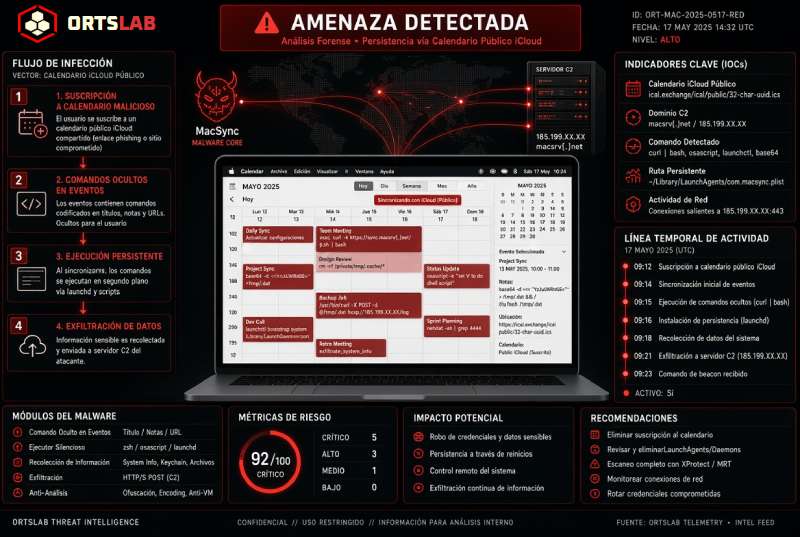
MacSync: el malware de Mac que esconde sus órdenes dentro de un calendario público de iCloud
Articulo
MacSync: el malware de Mac que esconde sus órdenes dentro de un calendario público de iCloud

Alguien busca una cartera de criptomonedas nueva, o la versión gratuita de una aplicación de pago, y la encuentra promoc...

26/09/2026Leer →
RatHat: el malware Android que le pide a una IA que maneje tu pantalla por él
Articulo
RatHat: el malware Android que le pide a una IA que maneje tu pantalla por él

Un anuncio en una red social, o un SMS con un enlace a "descarga la app y consigue X". La víctima instala el archivo dir...

19/09/2026Leer →
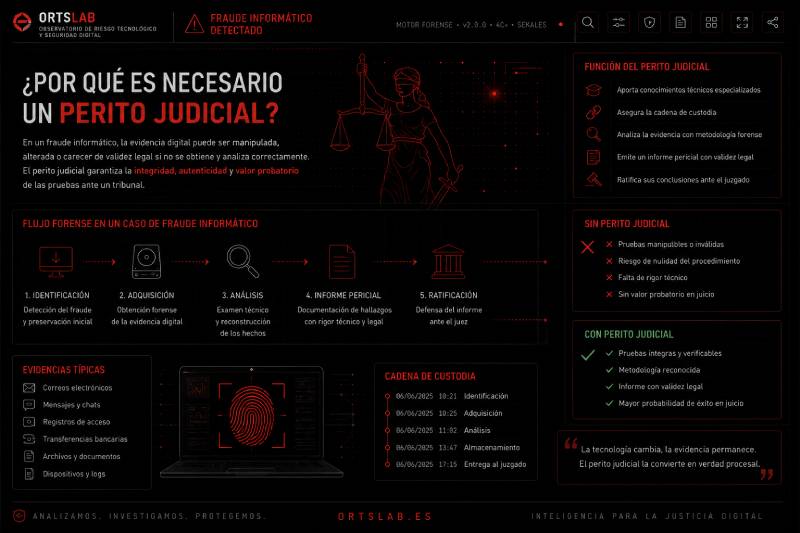
Perito de correo electrónico: qué hace, cuándo necesitas contratar uno y cómo pedir el informe pericial
Articulo
Perito de correo electrónico: qué hace, cuándo necesitas contratar uno y cómo pedir el informe pericial

¿Te han dicho que necesitas "un perito" y no sabes muy bien qué es eso? Es la situación más habitual: alguien te ha d...

16/09/2026Leer →
El correo llevaba el remitente correcto. Por eso 2.500 personas lo creyeron.
Articulo
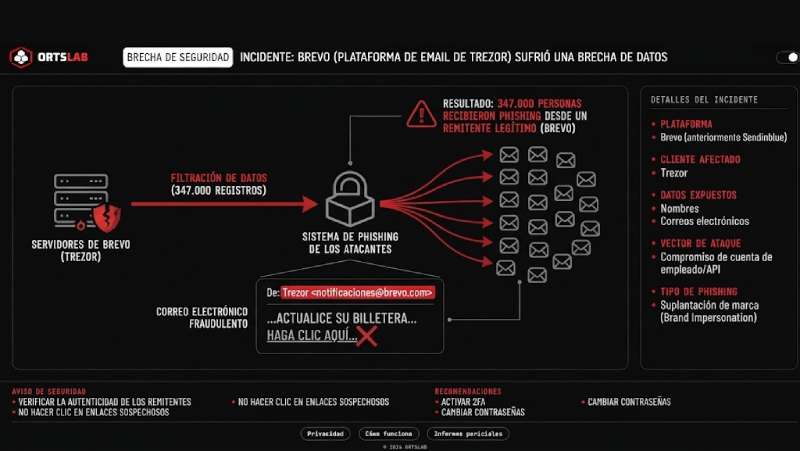
El correo llevaba el remitente correcto. Por eso 2.500 personas lo creyeron.

El 9 de septiembre, 347.000 suscriptores del boletín de Trezor —fabricante de carteras hardware para criptomonedas— reci...

13/09/2026Leer →
Manic: el troyano Android que roba tus credenciales bancarias aunque no tengas internet
Articulo
Manic: el troyano Android que roba tus credenciales bancarias aunque no tengas internet

Tu móvil no tiene cobertura. Estás en el metro, en un sótano, en una zona sin señal. Nadie puede acceder a tus datos des...

04/09/2026Leer →
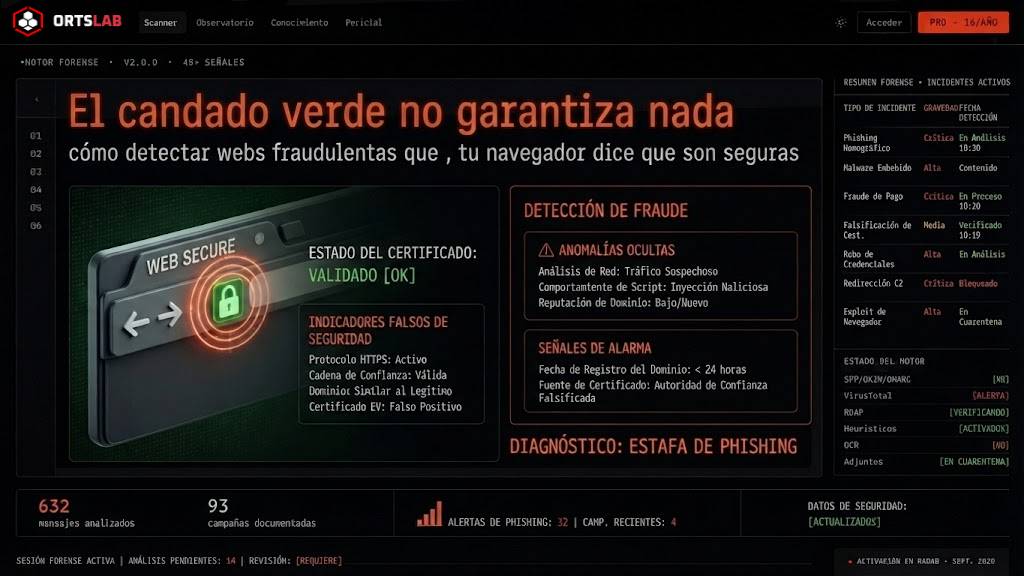
El candado verde no garantiza nada: cómo detectar webs fraudulentas que tu navegador dice que son seguras
Articulo
El candado verde no garantiza nada: cómo detectar webs fraudulentas que tu navegador dice que son seguras

El candado verde está ahí. La conexión es segura. El navegador no muestra ninguna advertencia. Y sin embargo, la web que...

29/08/2026Leer →
Análisis forense de correo electrónico: qué es, cuándo lo necesitas y qué incluye el informe pericial
Articulo
Análisis forense de correo electrónico: qué es, cuándo lo necesitas y qué incluye el informe pericial

Recibes un correo que parece venir de un proveedor, un socio o alguien de tu empresa. Te piden que hagas una transferenc...

27/08/2026Leer →
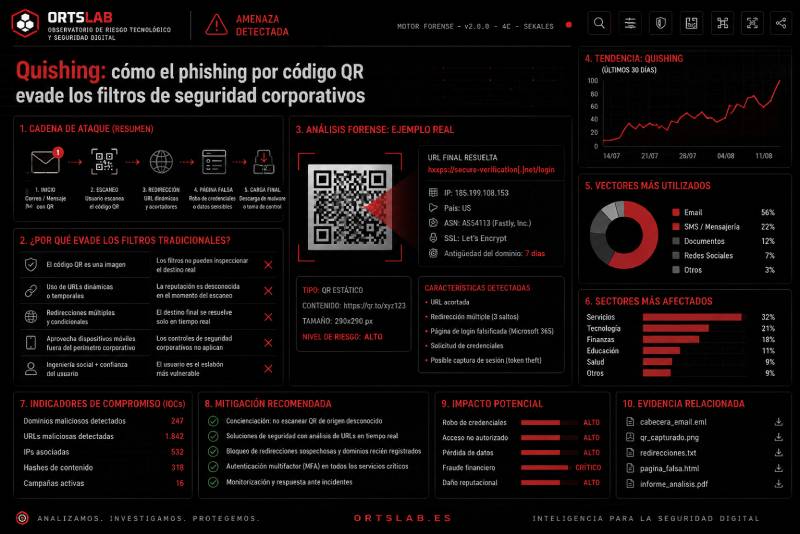
Quishing: cómo el phishing por código QR evade los filtros de seguridad corporativos
Articulo
Quishing: cómo el phishing por código QR evade los filtros de seguridad corporativos

El correo parece legítimo. El logo es el correcto, el tono es el habitual y el asunto dice que hay que verificar el acce...

23/08/2026Leer →
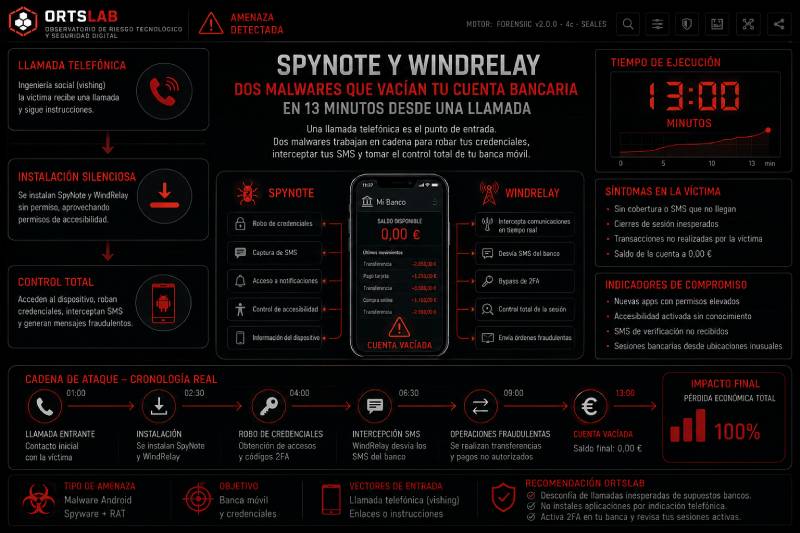
SpyNote y WindRelay: dos malwares que vacían tu cuenta bancaria en 13 minutos desde una llamada
Articulo
SpyNote y WindRelay: dos malwares que vacían tu cuenta bancaria en 13 minutos desde una llamada

El teléfono suena. Alguien dice ser del banco y avisa de un problema con tu tarjeta. Te pide que instales una aplicación...

15/08/2026Leer →
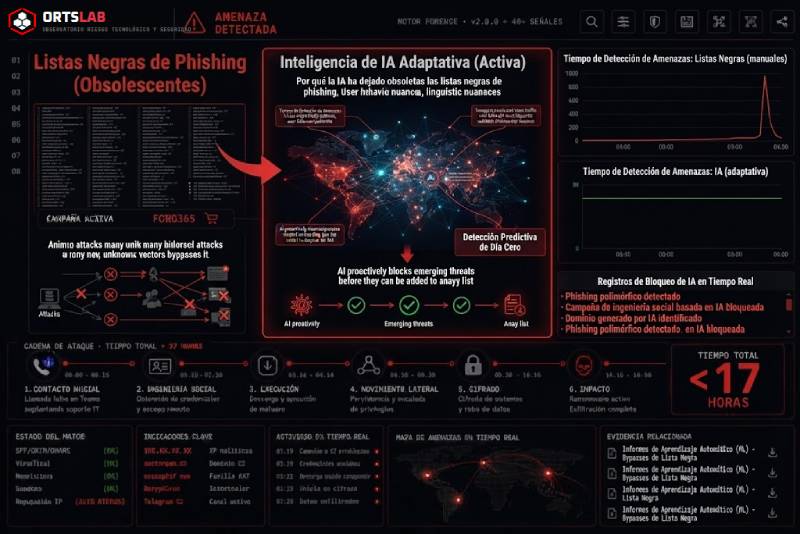
Por qué la IA ha dejado obsoletas las listas negras de phishing
Articulo
Por qué la IA ha dejado obsoletas las listas negras de phishing

Durante años, la respuesta estándar al phishing fue la misma: detectar el dominio malicioso, añadirlo a una lista negra ...

08/08/2026Leer →
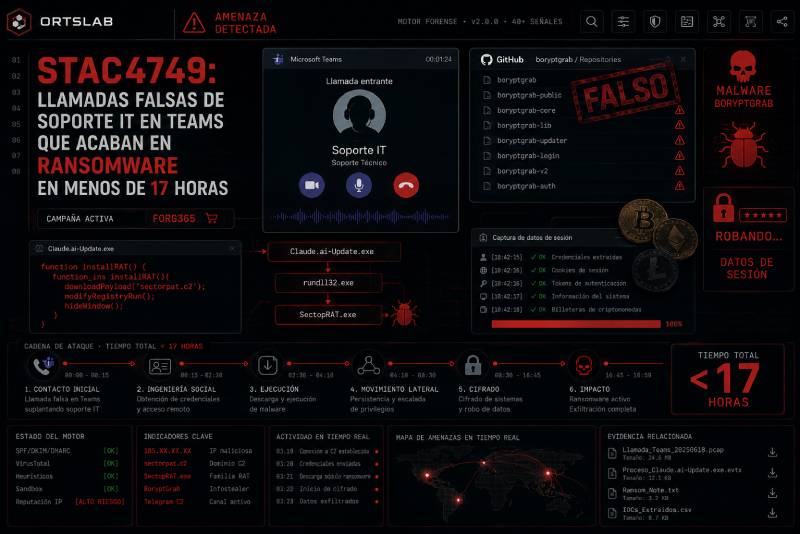
STAC4749: llamadas falsas de soporte IT en Teams que acaban en ransomware en menos de 17 horas
Articulo
STAC4749: llamadas falsas de soporte IT en Teams que acaban en ransomware en menos de 17 horas

El teléfono suena dentro de Microsoft Teams. En la pantalla aparece el nombre de alguien del equipo de soporte IT. Una v...

01/08/2026Leer →
No se encontraron artículos para esa búsqueda.

Observatorio de Amenazas

Datos agregados en tiempo real · 183 análisis
Total análisis
183
acumulados
Amenazas
67%
sospechoso + peligro
Países origen
17
distintos detectados
Dominios únicos
151
analizados
Veredictos
Institucional Whitelist Proximidad Comercial Confiable Neutral Amenaza
Evolución semanal
Amenazas Seguros
Top países
US EE.UU.
125
GB Reino Unido
14
ES España
12
DE Alemania
7
PL Polonia
5
FR Francia
4
Dominios fraudulentos detectados
eu.org 6×
ricosnaamerica.com 2×
heveanhouserestrobar.com 2×
hifiprofileuk.com 2×
cantorea.com 2×
gohitpublicschool.com 2×
onlinepharmas.com 2×
unknownscripts.com.br 2×
TLDs más frecuentes en amenazas
.com
81
.org
8
.br
7
.net
4
.ar
3
.in
3
Datos agregados y anonimizados · IPs parciales · Actualización en tiempo real
Tipos de amenaza detectados
Distribución por tipo(106 registros)
Phishing 100%
Canal de entrada
Email
100%
SMS
0%
Evolución semanal por tipo
Phishing

🚨 Estafas detectadas

Dominios fraudulentos identificados por el motor ORTSLAB. Si has recibido un mensaje de alguno, es una estafa confirmada — analízalo aquí.

103
semana
103
total
Dominio Tipo Veredicto País Última N×
eu.org Phishing PELIGRO USEE.UU. 06/10/2026 6×
heveanhouserestrobar.com Phishing PELIGRO USEE.UU. 06/10/2026 2×
ricosnaamerica.com Phishing PELIGRO USEE.UU. 06/10/2026 2×
receptif-24-heures.com Phishing PELIGRO USEE.UU. 06/10/2026 2×
cantorea.com Phishing PELIGRO USEE.UU. 06/10/2026 2×
hifiprofileuk.com Phishing PELIGRO USEE.UU. 06/10/2026 2×
gohitpublicschool.com Phishing PELIGRO USEE.UU. 06/10/2026 2×
onlinepharmas.com Phishing PELIGRO USEE.UU. 06/10/2026 2×
unknownscripts.com.br Phishing PELIGRO USEE.UU. 06/10/2026 2×
menssupplementfactor.com Phishing PELIGRO FRFrancia 06/10/2026 1×
arcadejackpot.pt Phishing PELIGRO USEE.UU. 06/10/2026 1×
antato.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
oqtide.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
movendoseaoexito.com.br Phishing PELIGRO USEE.UU. 06/10/2026 1×
biz.ua Phishing PELIGRO TRTurquía 06/10/2026 1×
kazzazyart.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
logamtotoenam.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
fendersflora.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
apsaindia.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
taxinode.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
idejesavjeti.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
danuja.web.id Phishing PELIGRO USEE.UU. 06/10/2026 1×
paperchasemuzik.com Phishing PELIGRO USEE.UU. 06/10/2026 1×
crafttycoon.pl Phishing PELIGRO USEE.UU. 06/10/2026 1×
hubodontologia.com.br Phishing PELIGRO USEE.UU. 06/10/2026 1×

25 campañas activas · últimos 90 días · ORTSLAB v10.9

📡 KillSec: el ransomware mundial que dirigía un chico de 16 años desde Alicante

¿Necesitas ayuda o tienes alguna consulta?

🛡️ Análisis gratuito · inmediato

Para saber si un SMS, correo o WhatsApp es una estafa. Usa el Scanner — resultado en segundos, sin registro, sin coste.

⚖️ Informe pericial oficial

Para denuncias ante la Policía, procedimientos judiciales o reclamaciones bancarias. Informe firmado por perito informático judicial colegiado, con validez probatoria ante tribunales.

  • Análisis forense de correos, SMS y dispositivos
  • Fraude bancario y suplantación de identidad
  • Estafas en compraventa online
  • Acoso digital y delitos informáticos
Solicitar peritaje → orts.cat

Oscar Orts · Perito Informático Judicial · Colegiado · Barcelona

Enviar consulta

¿Tienes dudas sobre un caso concreto o necesitas orientación antes de solicitar un peritaje? Escríbenos.

Sobre el proyecto

ORTSLAB es una herramienta pública y gratuita de análisis forense de mensajes digitales, desarrollada por Oscar Orts, perito informático judicial colegiado, con base en Santa Bàrbara (Tarragona).

El proyecto nace con una motivación clara: prevenir que ciudadanos caigan en ciberestafas. El motor analiza más de 40 señales de fraude en tiempo real, especializado en los patrones lingüísticos y técnicas de ingeniería social del mercado hispanohablante.

Sin registro. Sin almacenamiento de mensajes. Sin publicidad.

📍 Santa Bàrbara · Terres de l'Ebre ⚖️ Perito Judicial Colegiado 🛡️ Motor v11.0 🌍 Mercado hispanohablante
Detector de amenazas activo
Phishing / Smishing✓ Activo
BEC / CEO Fraud✓ Activo
Quishing (QR)✓ Activo
PDF malicioso✓ Activo
Recovery Fraud✓ Activo