El 9 de septiembre, 347.000 suscriptores del boletín de Trezor —fabricante de carteras hardware para criptomonedas— recibieron un correo con remitente help@trezor.io. El asunto: una "alerta de seguridad crítica". El contenido: una supuesta vulnerabilidad en el microcontrolador STM32 de las carteras Trezor que permitiría a un atacante forzar por fuerza bruta la semilla de recuperación del dispositivo. La solución que ofrecía el correo: descargar una aplicación e introducir en ella el backup de la wallet — es decir, la frase semilla que da acceso a todos los fondos.
No había ninguna vulnerabilidad. El correo era el ataque.
🔍 ¿Dudas de un mensaje recibido?
Analiza remitentes, enlaces o archivos en tiempo real con nuestro scanner.
Qué pasó realmente y por qué el remitente era el correcto
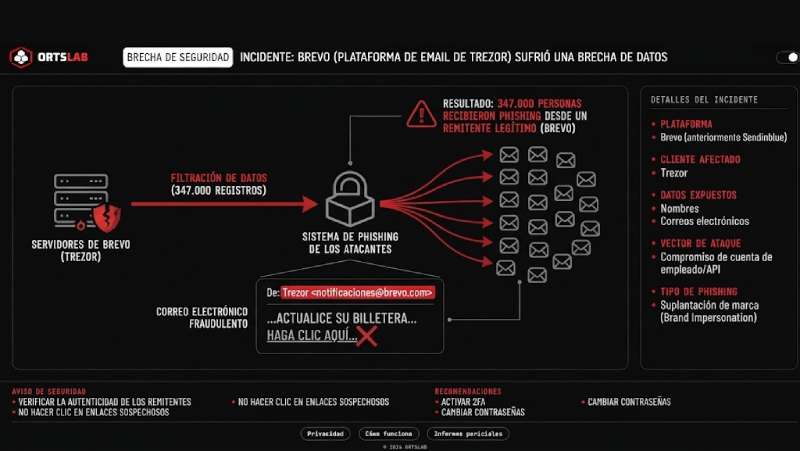
Trezor no fue quien lo envió, aunque la dirección era real. El origen fue Brevo, la plataforma externa que Trezor usa para gestionar sus campañas de newsletter a suscriptores que se apuntaron voluntariamente. Brevo sufrió una brecha que afectó a 120 cuentas de cliente, entre ellas la de Trezor. Con acceso a esa cuenta, los atacantes no necesitaron falsificar nada: usaron el sistema legítimo de envío de Trezor para mandar el correo a su propia base de datos de 347.000 direcciones. Trezor detectó el dominio malicioso y lo dio de baja en 20 minutos — pero en ese margen, 2.500 personas ya habían hecho clic en el enlace.
Es el tercer incidente de este tipo que sufre Trezor en pocos meses: antes hubo una brecha en su portal de soporte (66.000 clientes afectados) y otra en ShipMonk, su proveedor logístico (81.000 clientes), según recogió BleepingComputer. El patrón se repite porque el eslabón débil casi nunca es la empresa que conoces, sino algún proveedor suyo con acceso a tus datos de contacto.
Por qué el remitente correcto ya no es garantía de nada
Cuando un atacante compromete la herramienta de email marketing de una empresa, hereda algo que no podría falsificar por sí mismo — el historial de remitente legítimo, la lista real de personas que sí son clientes, y la plantilla visual exacta de la marca. Todos los filtros mentales que usamos habitualmente para detectar un correo falso ("¿me llega de la dirección correcta?", "¿yo soy cliente de verdad de esto?", "¿el diseño es el de siempre?") dejan de servir, porque todos esos filtros se cumplen. El correo es indistinguible del legítimo porque, en el sentido estricto, lo es: sale del sistema real, a la lista real, con el remitente real. Lo único falso es el contenido.
Este mecanismo no es exclusivo de las wallets cripto. En España se ha visto exactamente el mismo patrón con SMS y correos que suplantan a Correos, la DGT o entidades bancarias cuando algún proveedor de mensajería o CRM de esas entidades ha sido comprometido: el mensaje llega por un canal que en el pasado sí fue legítimo, y eso basta para bajar la guardia.
Si te llega un correo de una empresa de la que sí eres cliente, pidiendo algo urgente
No hagas esto:
- No instales ninguna app ni actualices nada a partir de un enlace recibido en un correo de "alerta de seguridad" que no has solicitado — aunque el remitente sea el correcto y aunque tú seas cliente real de esa empresa.
- No introduzcas tu frase semilla, contraseña o cualquier credencial en una web o app a la que has llegado desde el enlace de un correo.
- No dejes que la urgencia del mensaje ("vulnerabilidad crítica", "actúa ahora") decida por ti — es la señal de alarma, no el motivo para darte prisa.
Haz esto:
- Verifica cualquier aviso de seguridad por un canal que controles tú, no el que te ofrece el propio correo: abre la app oficial directamente o teclea la web de memoria.
- Comprueba si la empresa ha publicado algo sobre el supuesto incidente en sus canales oficiales verificados (blog, redes).
- Si ya has introducido una frase semilla o backup de wallet en una web o app sospechosa, da por comprometida esa cartera y mueve los fondos de inmediato a una wallet nueva generada offline, con una semilla distinta.
- Si has instalado una aplicación desconocida a raíz de un correo así, desconecta el dispositivo de la red y analízalo o resetéalo de fábrica; cambia cualquier contraseña que hayas podido reutilizar.
- Denúncialo en la Policía Nacional, Guardia Civil o a través de INCIBE (017).
Un remitente correcto certifica de dónde sale el correo, no lo que dice. Cuando el canal es legítimo pero el contenido no lo es, la única defensa real deja de ser reconocer quién lo envía — y pasa a ser desconfiar de cualquier enlace, venga de quien venga, cuando lo que pide es una credencial o una instalación urgente.