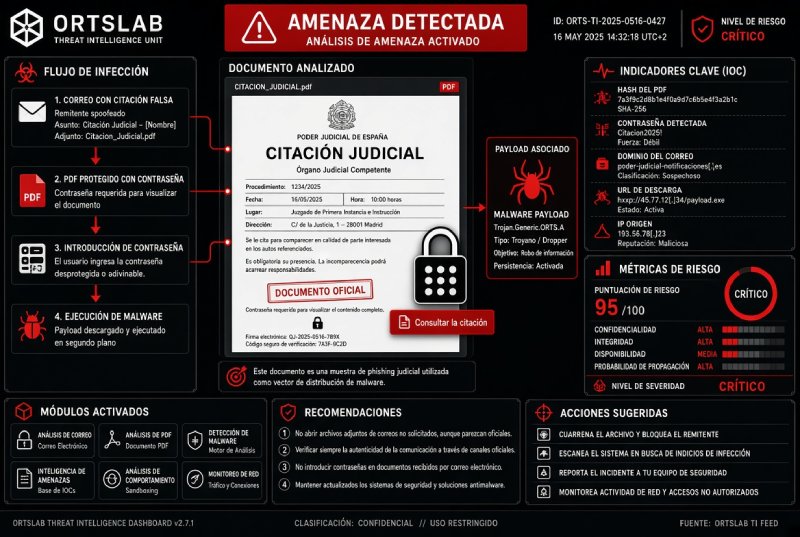
«Envío de Citación Judicial Nº 7171XXXXXX - Documento Adjunto». Con ese asunto llegó esta semana a una empresa un correo que parecía venir de un despacho de abogados y anunciaba una citación de un tribunal de Madrid. Traía un PDF cerrado con contraseña, y la contraseña, un número de cuatro cifras, venía en el propio mensaje. La empleada que lo recibió lo reenvió a su asesoría, y la asesoría nos lo pasó a nosotros para saber si era de fiar. No lo era: al abrir el PDF con esa contraseña aparecía un botón que llevaba, a través de dos webs, a la descarga de un archivo comprimido con malware.
Lo hemos analizado de principio a fin. Vale la pena contarlo porque está pensado para pasar todos los filtros, los automáticos y los humanos.
🔍 ¿Dudas de un mensaje recibido?
Analiza remitentes, enlaces o archivos en tiempo real con nuestro scanner.
Cómo era el correo
- Remitente real. Salía de la cuenta de correo de un despacho de abogados que existe, con su dominio en regla, y firmaba un supuesto «asistente de juez». Lo más probable es que esa cuenta estuviera en manos de terceros. Por eso las comprobaciones técnicas del correo (SPF, DKIM y DMARC) salían bien: el mensaje sí salía de ese servidor.
- Tono oficial. Número de expediente, tribunal, «documento adjunto» y la idea de que hay que comparecer. Nada de faltas de ortografía ni de logos mal recortados.
- PDF con contraseña. El adjunto estaba cifrado y la clave iba en el texto. Para quien lo recibe parece una medida de seguridad. En realidad sirve para lo contrario: un archivo cifrado no lo puede revisar el antivirus ni el filtro del correo, porque no pueden abrirlo.
- El enlace, escondido dentro. El correo no tenía ningún enlace sospechoso a la vista. El enlace estaba dentro del PDF, detrás de un botón para «ver la citación».
Qué había detrás del botón
El botón llevaba a una dirección en un servidor de alquiler de un gran proveedor de alojamiento. Esa página no mostraba nada: solo contenía un pequeño código que, al segundo, mandaba el navegador a otra web, dad.notificaci[.]com. Esa redirección hecha con código de la propia página, y no por el servidor, es un truco habitual para que las herramientas que siguen enlaces se queden en el primer salto y no vean el destino real.
La web final tampoco se deja examinar: a los programas de comprobación automática les devuelve un mensaje de «acceso bloqueado», y desde el móvil dice que el contenido «solo está disponible en ordenador». Es lógico: lo que reparte es un archivo comprimido con un programa para Windows, y necesita que lo abras en el PC, que es donde funciona.
Por qué cuela
Cada pieza por separado parece normal: un despacho conocido, un PDF protegido, un correo que pasa los filtros. Además, cada reenvío le da más credibilidad: cuando llega a la tercera persona, ya no viene de un desconocido, sino de un compañero o de la asesoría de siempre. Quien reenvía no es el estafador, pero sin querer le hace el trabajo. Lo que delata el engaño es la combinación: un archivo cifrado con la contraseña en el mismo correo solo tiene sentido si alguien quiere ocultar lo que hay dentro.
Cómo llega una citación de verdad
Un juzgado no envía citaciones como un correo con un PDF y su contraseña. Las comunicaciones judiciales llegan por cauces oficiales: en papel al domicilio o, en el caso de las empresas, que están obligadas a relacionarse electrónicamente con la Administración de Justicia, a través de los sistemas oficiales de notificación electrónica, como la Dirección Electrónica Habilitada única (DEHú), Carpeta Justicia o las sedes judiciales electrónicas. Desde abril de 2025, con la Ley Orgánica 1/2025, si una empresa no recoge la notificación electrónica del primer emplazamiento, el juzgado debe intentar entregarla en su domicilio antes de publicarla en el Tablón Edictal Judicial Único. Ninguno de esos cauces pasa por un PDF cifrado enviado desde el correo de un despacho.
No hagas esto:
- No abras el PDF con la contraseña que trae el propio correo. Si un documento oficial necesita clave, nunca te la mandan en el mismo mensaje.
- No pulses botones de «ver documento» o «descargar citación» dentro de un PDF que te ha llegado sin esperarlo.
- No abras desde el ordenador lo que el móvil te dice que «solo funciona en ordenador».
- No te fíes porque el remitente sea un despacho real o porque te lo reenvíe alguien de confianza: las cuentas de correo se roban, y quien reenvía no lo ha comprobado.
- No respondas al correo para preguntar si es real: contestará el estafador.
Haz esto:
- Si te preocupa que sea verdad, busca tú el teléfono del juzgado o del despacho en su web oficial (no en el correo) y llama. Las empresas pueden consultar sus notificaciones en la DEHú o en la sede judicial electrónica.
- Pasa el correo por el Scanner de ortslab.es antes de abrir nada. Si el adjunto es un PDF cifrado y la contraseña viene en el mensaje, el Scanner lo abre con ella y te enseña el enlace que esconde dentro. Si además pides el Informe Técnico, sigue ese enlace hasta la web final y, si la web se deja, la fotografía. Todo sin que tú tengas que abrir nada.
- Si lo has recibido reenviado, avisa a quien te lo pasó y, si puedes, al remitente original por teléfono: su cuenta de correo puede estar en manos de terceros y seguir mandando mensajes en su nombre.
- Si ya abriste el archivo descargado: desconecta ese equipo de la red, pásale un antivirus actualizado o llévalo a revisar, y cambia desde otro dispositivo las contraseñas que uses en él, empezando por el correo y el banco. Puedes pedir orientación al 017 de INCIBE (gratuito y confidencial, de 8 a 23 h) y denunciarlo ante la Policía Nacional o la Guardia Civil.
Esta estafa no se apoya en un error del que la recibe, sino en la confianza: en el nombre de un despacho, en el sello de un tribunal y en la persona que te la reenvía. La pregunta útil no es si parece oficial, sino por qué un documento oficial necesitaría esconderse detrás de una contraseña que viene en el mismo correo.