Un anuncio en una red social, o un SMS con un enlace a "descarga la app y consigue X". La víctima instala el archivo directamente, fuera de Google Play, y al abrirlo la aplicación pide el permiso de Servicios de Accesibilidad para "funcionar correctamente". Lo concede — y a partir de ahí, el teléfono empieza a moverse solo: pantallas que se desplazan, botones que se pulsan sin que nadie los toque. No es un fallo. Es RatHat, un malware Android descubierto por los investigadores de Zimperium zLabs, manejando el dispositivo por control remoto — con la ayuda de una inteligencia artificial.
🔍 ¿Dudas de un mensaje recibido?
Analiza remitentes, enlaces o archivos en tiempo real con nuestro scanner.
Qué hace distinto a RatHat: una IA que "ve" la pantalla y decide qué tocar
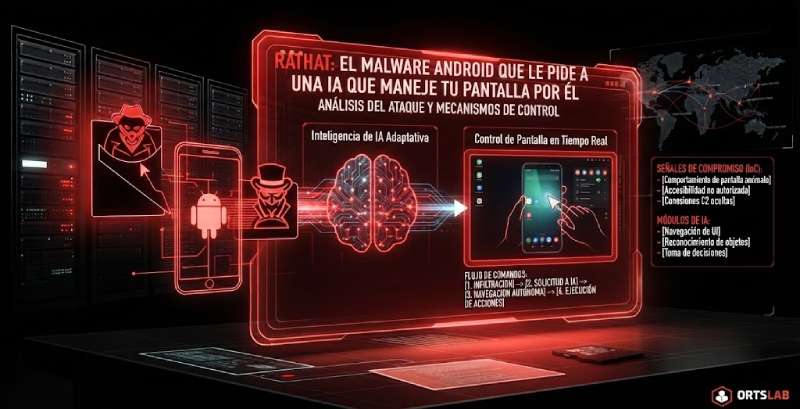
El malware Android que roba credenciales bancarias no es nada nuevo — el propio Manic, del que ya hablamos en este Observatorio, hace algo parecido. Lo que cambia con RatHat es cómo decide qué hacer en cada momento. En lugar de seguir un guion fijo programado de antemano (que un antivirus puede llegar a reconocer por sus patrones repetidos), RatHat convierte lo que hay en la pantalla del teléfono — la estructura de accesibilidad de Android, pensada originalmente para lectores de pantalla y ayudas técnicas — en un documento XML, y se lo manda a una de las asistentes de inteligencia artificial generativa más populares del mundo. La IA identifica qué hay en pantalla, dónde está exactamente cada botón y qué texto hay escrito, y devuelve instrucciones como "desplázate hacia abajo" o las coordenadas exactas donde simular un toque.
Zimperium lo resume así: "RatHat usa IA para navegar y controlar la interfaz del dispositivo en tiempo real, lo que hace sus operaciones más adaptables y más difíciles de detectar para el software de seguridad que la automatización tradicional basada en guiones." Dicho de otro modo: el malware ya no necesita que un operador humano esté mirando la pantalla en directo para decidir el siguiente paso — se lo pregunta a una IA, sobre la marcha, cada vez.
Cómo se abre la puerta trasera: Opciones de desarrollador y depuración inalámbrica
La parte más llamativa, técnicamente, es cómo consigue el control total del sistema sin que la víctima haga nada más que instalar la aplicación. RatHat automatiza, usando ese mismo permiso de Accesibilidad, una secuencia que normalmente hace un desarrollador a propósito: toca siete veces seguidas sobre el "Número de compilación" en los ajustes para desbloquear las Opciones de desarrollador, activa la Depuración inalámbrica (pensada para que un programador conecte su ordenador al móvil sin cable USB), y lee directamente de la pantalla el código de emparejamiento de 6 dígitos y el puerto que Android genera para esa conexión. Con ese código, se autentica él mismo contra el propio teléfono usando una librería ADB incrustada en el malware — sin necesitar ningún ordenador externo, ni que nadie más intervenga.
El resultado es acceso de nivel de shell (línea de comandos) al propio dispositivo, el mismo tipo de control que normalmente requeriría tener el móvil físicamente conectado por cable a un ordenador. Dos componentes nativos mantienen ese acceso: uno ejecuta comandos y configura excepciones de ahorro de batería para que el sistema nunca cierre el proceso por inactividad; el otro monta un túnel remoto permanente hacia el servidor de los atacantes, reutilizando un proyecto de código abierto (frp) para ello.
Qué roba y por qué cuesta tanto quitárselo de encima
Con ese nivel de acceso, RatHat muestra pantallas superpuestas falsas sobre aplicaciones bancarias y de pago para capturar las credenciales que la víctima escribe, intercepta los SMS y las notificaciones (incluidos los códigos de un solo uso que mandan los bancos), registra el texto que se escribe en otras apps, lee la URL de la barra de direcciones del navegador y captura el PIN o patrón de desbloqueo de la pantalla de inicio.
Y cuando la víctima intenta desinstalarlo, no lo consigue a la primera: RatHat intercepta la pantalla de confirmación de desinstalación, la cancela, y muestra un aviso de error falso que imita a Google Play para que la persona piense que ha sido un fallo del sistema. Uno de los dos componentes nativos, al no depender del ciclo de vida normal de la aplicación, sigue funcionando de fondo y reinstala automáticamente el malware si detecta que se ha eliminado.
¿Nos afecta esto en España?
Con honestidad: la campaña documentada hasta ahora por Zimperium apunta con overlays falsos a aplicaciones de pago muy usadas en China (WeChat, Alipay entre ellas), y los propios investigadores atribuyen la autoría a actores que parecen operar desde China, a partir del idioma de las instrucciones que el malware le manda a la IA. Hoy por hoy no hay constancia de que esta campaña concreta esté apuntando a bancos españoles o europeos.
Pero la técnica en sí no entiende de fronteras. El mismo abuso del permiso de Accesibilidad que usa RatHat es el que ya vimos en Manic, y es un mecanismo que los grupos de cibercrimen copian en cuanto se demuestra que funciona — sea cual sea el país donde se estrenó. Que hoy el objetivo sean apps chinas no significa que esta forma concreta de automatizar el fraude con IA no vaya a aparecer, adaptada, contra bancos de aquí. Es exactamente el tipo de capacidad que conviene tener en el radar antes de que llegue, no después.
No hagas esto:
- No instales aplicaciones fuera de Google Play — ni desde un enlace de SMS, ni desde un anuncio, ni desde una web de descargas, por muy tentadora que sea la oferta.
- No concedas el permiso de Servicios de Accesibilidad a ninguna aplicación que no sea, de verdad, un lector de pantalla o una herramienta de accesibilidad — casi ninguna app normal lo necesita para funcionar.
- No ignores que se hayan activado las Opciones de desarrollador o la Depuración inalámbrica si tú no lo has hecho — no es un ajuste que se active solo.
- No introduzcas tus claves bancarias si la app de tu banco se comporta raro, tarda en cargar de forma distinta a lo habitual, o te pide credenciales justo después de instalar algo nuevo.
Haz esto:
- Descarga aplicaciones solo desde Google Play, y revisa qué permisos pide antes de aceptar — sobre todo el de Accesibilidad.
- Mantén Google Play Protect activado y deja que escanee el dispositivo periódicamente.
- Repasa de vez en cuando qué apps tienen concedido el permiso de Accesibilidad (Ajustes → Accesibilidad → Apps descargadas) y retíraselo a cualquiera que no lo necesite de verdad.
- Si sospechas que tu móvil está infectado y no consigues desinstalar la app sospechosa (o el sistema te da un error al intentarlo), arranca el teléfono en modo seguro para desinstalarla sin que el malware pueda interferir, y cambia después, desde otro dispositivo limpio, las contraseñas de tus apps bancarias y de las cuentas que hayas podido usar mientras el teléfono estaba infectado.
- Si detectas cargos o accesos que no reconoces, contacta de inmediato con tu banco para bloquear la operativa, y denúncialo ante la Policía Nacional o la Guardia Civil.
Lo que hace distinto a RatHat no es que robe credenciales bancarias — eso ya lo hacía el malware Android de hace diez años. Es que, en vez de seguir un guion fijo que un antivirus puede aprender a reconocer, le pregunta a una inteligencia artificial qué tocar y hacia dónde moverse, sobre la marcha, como si tuviera a alguien mirando la pantalla en tiempo real. Cuando el malware empieza a decidir en vez de solo ejecutar, la mejor defensa deja de ser adivinar qué hará después — y pasa a ser, sencillamente, no dejarle entrar.