Una periodista peruana que publica en YouTube recibe un correo de «Brandi», del equipo de Creator Partnerships de Hollyland, una marca de equipos de transmisión inalámbrica y audiovisual. El mensaje cita vídeos concretos de su canal, le ofrece un dispositivo gratis y habla de una posible colaboración a largo plazo. Ella responde con sus tarifas y recibe una invitación a una plataforma donde, le dicen, podrá verificar las estadísticas, el acuerdo y el pago. La plataforma existe. La colaboración no. Es el esquema que ESET WeLiveSecurity describió el 7 de octubre de 2026, y su único objetivo es quedarse con la cuenta de Google del creador.
🔍 ¿Dudas de un mensaje recibido?
Analiza remitentes, enlaces o archivos en tiempo real con nuestro scanner.
El correo: personalizado, con un remitente que no es la marca
El gancho es una «oportunidad de colaboración remunerada» (paid collaboration opportunity) que parece sacada de la rutina de cualquier canal con cierta audiencia. Lo que sostiene el engaño es la personalización: el mensaje menciona vídeos reales del canal, algo que cualquiera puede hacer con la información pública de YouTube. La señal de alarma, según ESET, es que el dominio del remitente no tenía nada que ver con Hollyland. El ejemplo documentado es el de esa periodista, pero ESET encontró variantes con otras marcas y otros dominios.
La plataforma falsa: métricas, logos y una calculadora de ingresos
El enlace que recibe la víctima apunta a joinmatchy[.]com/hollyland, una web diseñada para parecer una plataforma de colaboraciones establecida: métricas de campañas, logos de grandes empresas, una calculadora que estima cuánto ganarías y supuestas herramientas para automatizar la negociación de contratos, los proyectos conjuntos y los pagos. Además, pide la URL del canal de YouTube. Con ella extrae los datos públicos del canal y personaliza la página, de modo que el creador ve su propio nombre y sus propias cifras dentro de un entorno que parece hecho a su medida.
El inicio de sesión con Google que no es de Google
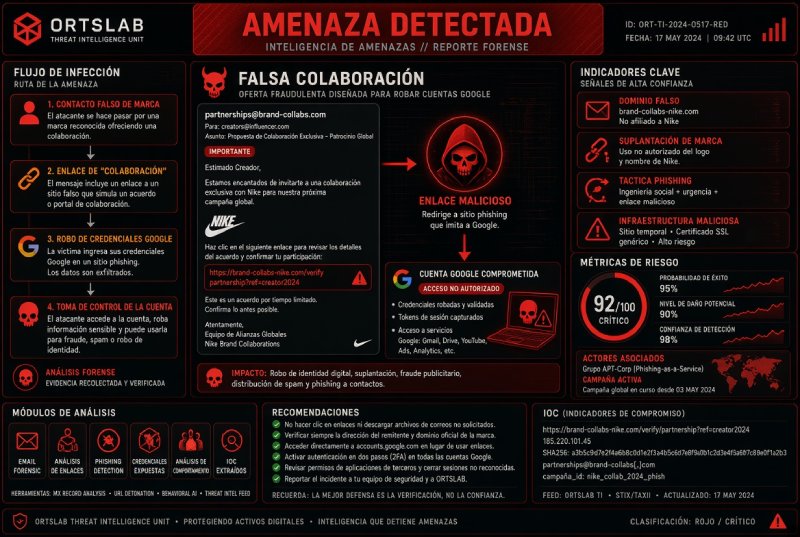
La web no pide la contraseña de entrada. Redirige a una pantalla de acceso de Google con la excusa de comprobar que el creador es el titular del canal. Ese paso resulta creíble porque iniciar sesión con Google es un mecanismo legítimo y habitual. Pero el flujo auténtico, por defecto, solo comparte con el sitio el nombre, el correo y la foto de perfil; y si pidiera permisos de gestión del canal, permitiría subir o borrar vídeos. La pantalla de la estafa es una imitación: captura la contraseña y el código de un solo uso, y con ellos los atacantes entran en la cuenta. Un código de ese tipo caduca en poco tiempo, así que quien lo recibe puede usarlo de inmediato, mientras sigue vigente.
Después del robo: te cambian las cerraduras
Una de las víctimas contó que los atacantes sustituyeron su número de teléfono y su correo de recuperación por los suyos y añadieron sus propios códigos de respaldo. Ese paso es el que dificulta recuperar la cuenta: los datos de recuperación ya apuntan al atacante. A partir de ahí, la cuenta da acceso a Gmail y Google Drive, permite hacerse pasar por el titular ante sus seguidores y colaboradores, difundir enlaces maliciosos y promocionar otras estafas.
Una estafa modular: Hollyland, Nike, Spotify y «Scouty»
ESET describe un esquema modular: la funcionalidad, los iconos, las meta descripciones y partes del código fuente se reutilizan, y lo único que cambia es la identidad de marca. Además de Hollyland, los atacantes se hicieron pasar por Nike y Spotify, y hay varios dominios con el nombre «Scouty». Los dominios y las identidades cambiaron repetidamente entre junio y agosto, y ESET advierte de que la misma estrategia puede volver con otras. Hollyland ya había avisado públicamente de la campaña. Los casos conocidos incluyen a la periodista peruana, a creadores de Japón que lo denunciaron en un hilo de soporte de YouTube y a creadores de habla inglesa que lo contaron en Reddit.
No es la primera vez que el patrocinio falso sirve de anzuelo para robar canales. En diciembre de 2024, CloudSEK documentó una campaña que tenía como objetivo a más de 200.000 creadores de YouTube, con correos de asunto «Collaboration Proposal» o «Marketing Opportunity» y archivos protegidos con contraseña alojados en OneDrive, disfrazados de contratos o material promocional. Dentro iban ejecutables que roban credenciales y cookies de sesión o dan acceso remoto. La variante de ESET llega al mismo resultado sin ningún archivo: no hay ningún archivo que descargar, solo una pantalla de acceso.
Qué buscar: indicadores de esta campaña
- Dominios de la plataforma falsa:
joinmatchy[.]com/hollylandymatchyjoin[.]com, este último con la misma función y redirección a un acceso de Google falso. ESET no publica los dominios «Scouty» exactos. - Remitente que firma como «Brandi» y dice ser del equipo de Creator Partnerships de Hollyland.
- Una oferta de patrocinio que no has pedido, con un remitente cuyo dominio no es el de la marca.
- Una web de «verificación» que te pide la URL de tu canal y te redirige a una pantalla de acceso de Google.
- Una pantalla de acceso que pide permisos de gestión del canal, cuando verificar la titularidad no los necesita.
No hagas esto:
- No sigas el enlace a una plataforma de «verificación» o «gestión de la colaboración» que te manda alguien que acaba de contactarte por primera vez.
- No des por buena una oferta porque cite tus vídeos o porque la web luzca logos de marcas conocidas: ambas cosas se fabrican con información pública y con un poco de diseño.
- No inicies sesión con Google desde una pantalla a la que has llegado por un enlace de un correo sin mirar antes la dirección de la página.
- No concedas permisos de gestión del canal a un sitio que solo dice querer comprobar que eres el titular: para eso no los necesita.
- No introduzcas un código de verificación en ninguna página que no sea la del propio servicio.
Haz esto:
- Comprueba la oferta por un canal oficial: busca tú mismo los datos de contacto de la marca y verifica tanto la propuesta como al remitente, sin usar el correo que te llegó.
- Examina el dominio del remitente y el de cada plataforma a la que te dirijan. Un diseño profesional y unas marcas familiares no demuestran nada.
- Antes de iniciar sesión con Google, confirma que la página está en el dominio del propio proveedor (
accounts.google.com) y revisa la lista de permisos. No autorices aplicaciones que no reconozcas. - Usa contraseñas fuertes y únicas, activa la verificación en dos pasos y valora pasar a passkeys. Una passkey está vinculada al dominio real del servicio: en una página falsa, el navegador sencillamente no la ofrece, mientras que una contraseña y un código se pueden teclear en cualquier sitio.
- Si ya has introducido tus datos, actúa rápido: abre la revisión de seguridad de Google (Security Checkup) y mira los eventos de seguridad recientes, los dispositivos con sesión iniciada, los métodos de acceso, los datos de recuperación y las conexiones con terceros. Elimina todo lo que no reconozcas.
- Cambia la contraseña y activa la verificación en dos pasos si no la tenías. No vuelvas al sitio sospechoso ni le des más accesos.
- Si no puedes entrar, o ves cambios que no has hecho (un teléfono, un correo de recuperación o unos códigos de respaldo nuevos), usa la página oficial de recuperación de cuenta de Google.
- Cuando recuperes la cuenta, deshaz todo lo que cambiaron los atacantes y, si desde ella se enviaron mensajes o enlaces, avisa a tus seguidores y colaboradores.
Una oferta de patrocinio que llega sin haberla buscado solo tiene un dato verificable: quién la envía de verdad. Todo lo demás —los vídeos que cita, los logos, la calculadora de ingresos— se construye con información pública del propio canal. Y el botón «Iniciar sesión con Google» solo es de fiar cuando la dirección de la página que lo muestra es la de Google.