Alguien busca una cartera de criptomonedas nueva, o la versión gratuita de una aplicación de pago, y la encuentra promocionada en una publicación de X o en un grupo de Telegram. Se llama Toria. El problema es que Toria no existe como producto real — es la carcasa que usa MacSync, un malware de macOS, para instalarse en el ordenador de quien la descarga.
🔍 ¿Dudas de un mensaje recibido?
Analiza remitentes, enlaces o archivos en tiempo real con nuestro scanner.
Cómo llega: carteras falsas, apps pirata y el truco de pegar un comando en la Terminal
Kaspersky, que documentó esta nueva cadena de infección en septiembre de 2026, ha identificado varias vías de entrada para el mismo malware. La más antigua es una campaña de tipo ClickFix — esas páginas que se hacen pasar por una verificación de seguridad o por un asistente para "arreglar" un problema del sistema, y que en realidad piden copiar y pegar un comando en la Terminal. En este caso, las páginas se disfrazan de Homebrew (el gestor de paquetes más usado en Mac) o de analizadores de espacio en disco. La vía más reciente es más directa: un archivo DMG que se hace pasar por una aplicación real — incluida esa cartera de criptomonedas inexistente, Toria — promocionado en páginas web, X y Telegram.
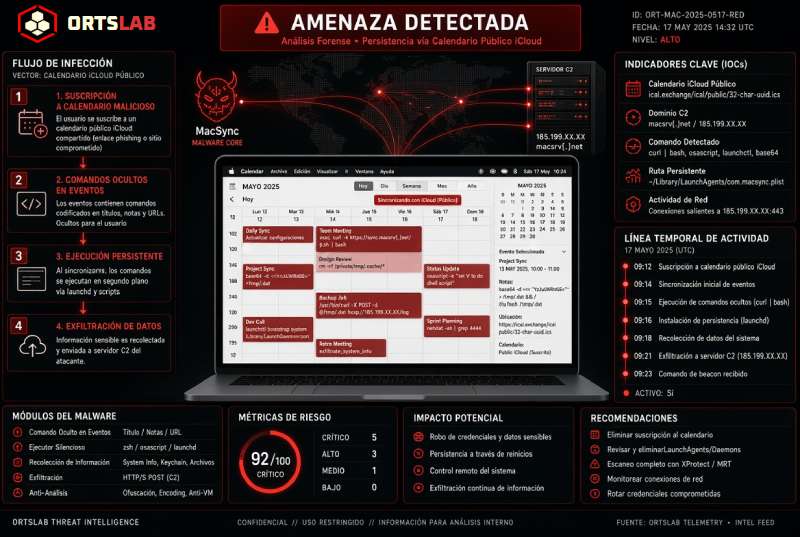
Al abrir el DMG, se ejecuta en memoria un script JXA (JavaScript for Automation, el lenguaje de scripting nativo de macOS) o se pone en marcha un cargador. Ese cargador recupera una dirección cifrada y, en al menos uno de los casos documentados, la usa para acceder a un calendario público de iCloud.
El calendario de iCloud que hace de servidor de órdenes
Un calendario de iCloud compartido en público no tiene nada de raro — es una función pensada para coordinar horarios con gente que ni siquiera necesita tener una cuenta de Apple. MacSync la usa de forma muy distinta: esconde los comandos que necesita ejecutar dentro de la descripción de un evento del calendario. El cargador lee esa descripción, extrae las órdenes y las ejecuta directamente en el sistema.
Esas órdenes descargan un archivo comprimido con la siguiente aplicación, le quitan la marca de cuarentena que macOS añade a todo lo descargado de internet, le añaden una firma ad-hoc para que Gatekeeper no la bloquee, y la ejecutan. En ningún momento hace falta que el usuario vuelva a intervenir: todo el proceso, desde el DMG inicial hasta el malware final, ocurre sin más clics por su parte.
Qué roba y cómo se queda dentro: una puerta trasera disfrazada de Finder
Lo que se instala al final de esa cadena son dos piezas. La primera es un ladrón de información (infostealer) que recopila historial y cookies del navegador, contraseñas guardadas, datos de carteras de criptomonedas, información de Telegram, secretos del Llavero (Keychain) de macOS, y archivos de configuración de SSH, AWS, Kubernetes y Git — prácticamente cualquier credencial que un desarrollador o un usuario habitual de criptomonedas suele tener guardada en su ordenador.
La segunda pieza, nueva en esta versión según Kaspersky, es una puerta trasera que se hace pasar por el propio Finder de macOS. Se instala como un LaunchAgent llamado com.apple.finder.agent, y se asegura de seguir activa tras cada reinicio modificando el archivo .zshrc del usuario y añadiendo hooks (pre-commit, post-checkout) a los repositorios Git que encuentra. Con esa puerta trasera abierta, quien la controla puede ejecutar código AppleScript a medida, instalar extensiones de navegador maliciosas, sustituir aplicaciones legítimas — como las de carteras Ledger — por versiones falsas, y recopilar archivos del equipo a voluntad.
No hagas esto:
- No pegues ni ejecutes en la Terminal ningún comando que te pida una web, un vídeo de "cómo arreglar tu Mac" o un supuesto verificador de seguridad — es la técnica ClickFix, uno de los puntos de entrada de este malware.
- No descargues aplicaciones, carteras de criptomonedas ni "herramientas de limpieza de disco" desde páginas web, anuncios, perfiles de X o grupos de Telegram que no sean el canal oficial del propio desarrollador.
- No abras un archivo DMG de una app que no reconozcas solo porque prometa ser gratis, mejor o más rápida que la original — Toria, la cartera cripto que usa esta campaña, ni siquiera existe como producto real.
- No introduzcas tu contraseña de administrador de macOS sin saber exactamente qué proceso te la está pidiendo y por qué.
Haz esto:
- Descarga aplicaciones y carteras de criptomonedas únicamente desde la App Store o la web oficial del desarrollador, nunca desde un enlace compartido en redes sociales o Telegram.
- Si necesitas Homebrew o un analizador de espacio en disco, instálalo desde su repositorio oficial (brew.sh, o el repositorio de GitHub del propio proyecto) — nunca desde un instalador que te llegue por fuera de esos canales.
- Revisa qué aplicaciones tienes configuradas como elementos de inicio de sesión (Preferencias del Sistema → General → Elementos de inicio de sesión, o el comando
launchctl listen Terminal) y desconfía de cualquiera que no reconozcas, sobre todo si se hace pasar por Finder. - Si sospechas que tu Mac puede estar infectado, revisa también tu archivo
.zshrcy los hooks de Git (pre-commit,post-checkout) de tus repositorios — son dos de los sitios donde este malware se esconde para sobrevivir a un reinicio. - Cambia las contraseñas guardadas en el Llavero y renueva las claves SSH/AWS si has ejecutado algún comando sospechoso, y mueve los fondos de tu cartera cripto a una nueva si tienes dudas.
- Mantén activada la verificación en dos pasos en los servicios que uses (banca, exchanges, correo) — no evita la infección, pero limita el daño si te roban una contraseña.
Un calendario de iCloud compartido en público no tiene, en sí mismo, nada de sospechoso — es una función que mucha gente usa a diario sin pensarlo dos veces. Eso es exactamente lo que la hace útil para quien reparte malware: no levanta alarmas porque no está pensada para levantarlas. La defensa real no está en desconfiar de cada función normal del sistema operativo, sino en no ejecutar nunca un comando en la Terminal solo porque una página web te haya dicho que lo hagas.